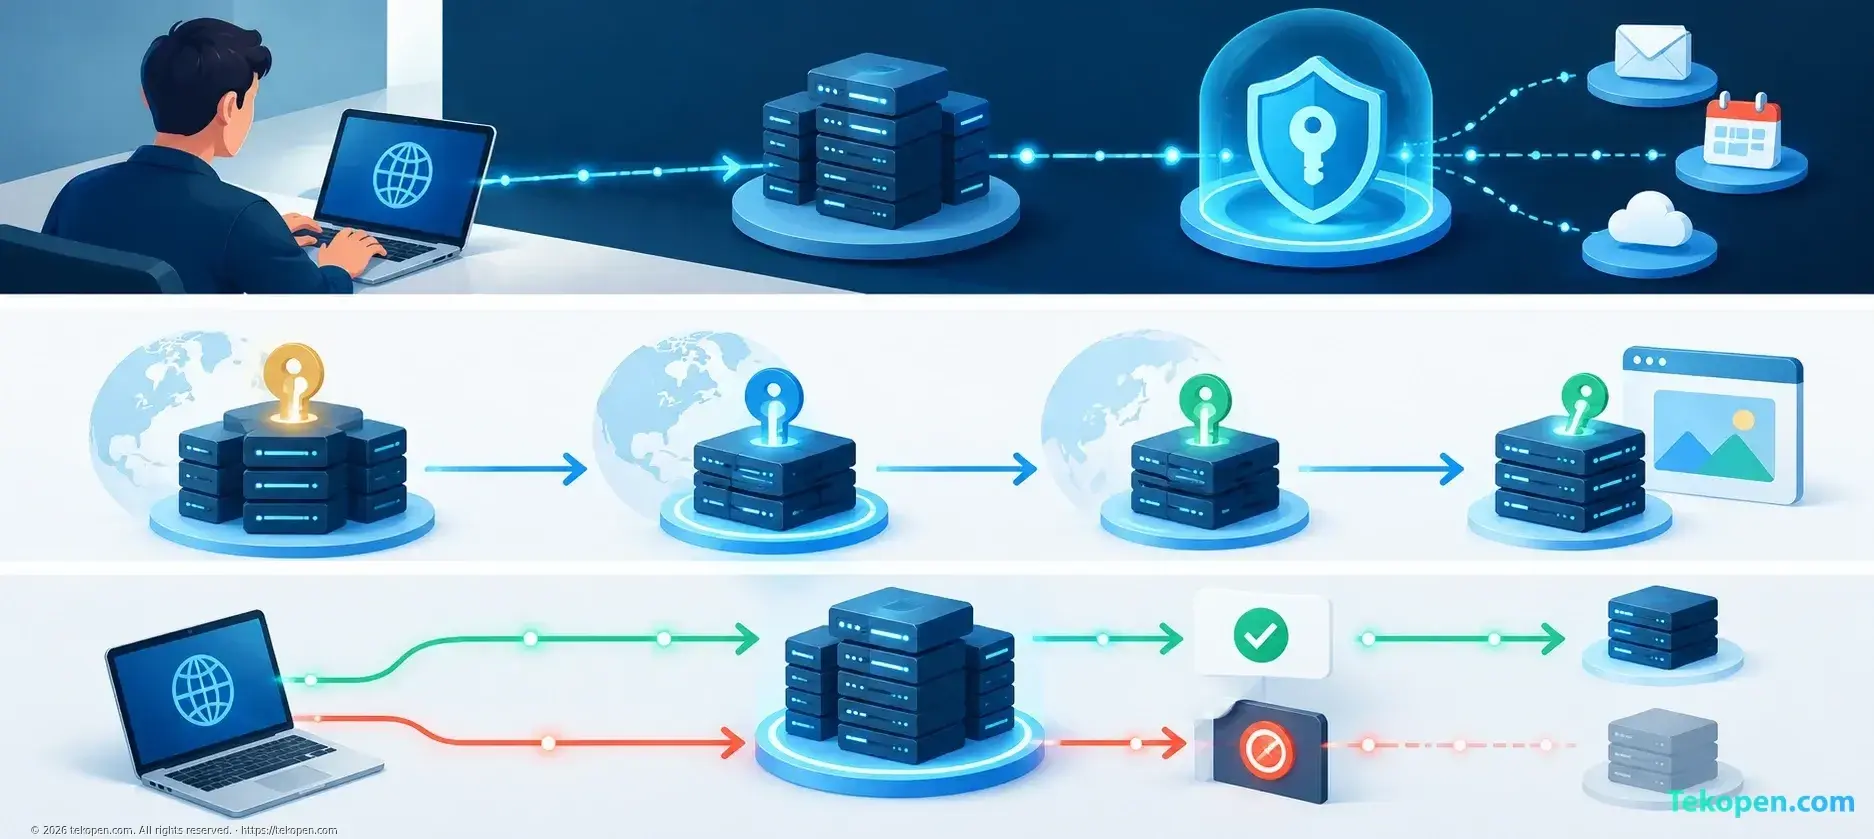
Hướng dẫn này dành cho quản trị viên DNS resolver cần kiểm tra khóa gốc DNSSEC. Phần lớn chủ website không cần thay đổi cấu hình tên miền.
Xác định đúng trách nhiệm
Theo giải thích của Cloudflare về đổi khóa KSK, ngày chuyển đổi dự kiến là 11/10/2026. KSK-2024, key tag 38696, sẽ thay KSK-2017 ký tập bản ghi DNSKEY vùng gốc.
Resolver xác thực DNSSEC phải tin khóa mới; nếu không, website đang hoạt động vẫn có thể không phân giải được. Trust anchor là khóa được tin cậy để bắt đầu xác thực.
Nếu chỉ cài WordPress trên cPanel, đừng nhầm khóa gốc với mật khẩu quản trị hay chứng chỉ HTTPS.
Chạy kiểm tra trên resolver thực tế
Ghi lại địa chỉ resolver phục vụ máy khách. DNS mã hóa của trình duyệt có thể dùng resolver khác với hệ điều hành.
Dùng dig, thay IP_RESOLVER bằng địa chỉ cần kiểm tra:
``bash dig @IP_RESOLVER root-key-sentinel-is-ta-38696.dnstest.dev. A +noall +comments +answer dig @IP_RESOLVER root-key-sentinel-not-ta-38696.dnstest.dev. A +noall +comments +answer ``
Hai truy vấn dùng sentinel RFC 8509. Bảng chỉ áp dụng khi resolver xác thực DNSSEC và hỗ trợ sentinel.
Truy vấn | Tin KSK-2024 | Chưa tin KSK-2024 |
|---|---|---|
| Trả lời hợp lệ | SERVFAIL |
| SERVFAIL | Trả lời hợp lệ |
SERVFAIL ở not-ta là kết quả mong đợi khi khóa đã được tin, không phải sự cố.
Xử lý kết quả chưa rõ
Nếu cả hai truy vấn trả lời bình thường, resolver có thể không hỗ trợ sentinel. Nếu cả hai thất bại, kiểm tra kết nối và xác thực DNSSEC.
Khi thiếu khóa, cập nhật trust anchor theo hướng dẫn nhà cung cấp phần mềm. RFC 5011 cho phép học khóa tự động nhưng cần ít nhất 30 ngày theo dõi. Thấy khóa trong DNSKEY chưa chứng minh nó đã được chấp nhận.
Checklist trước chuyển đổi
Kiểm tra từng resolver thực tế được sử dụng.
Xác nhận khóa đã được tin, không chỉ xuất hiện.
Kiểm tra lại sau nâng cấp hoặc di chuyển máy: trạng thái trust anchor có thể bị mất.
Khi đọc SLA dịch vụ, xác định bên chịu trách nhiệm DNS.
Câu hỏi thường gặp
Dùng 1.1.1.1 có cần cập nhật khóa không?
Cloudflare cho biết 1.1.1.1 và Gateway DNS đã tin KSK-2024; người dùng không cần cập nhật.
Sentinel có kiểm tra DNSSEC tên miền riêng không?
Không. Cần kiểm tra riêng DS, DNSKEY và chữ ký của tên miền.